
Conectar outro serviço SCIM
O Klang funciona com qualquer provedor que fale SCIM 2.0, não só com o Entra e o Okta.
Disponível nos planos Pro e Team.
A sincronização de membros do Klang é SCIM 2.0 puro. O Microsoft Entra e o Okta têm guias próprios porque seus consoles são diferentes, mas nada no Klang é específico de um ou de outro. Funciona qualquer provedor capaz de enviar SCIM 2.0 para uma URL base com um token Bearer, incluindo OneLogin, JumpCloud, Ping e scripts próprios.
Este artigo é a referência para todo o resto. Se você usa o Entra ou o Okta, siga aqueles guias.
Antes de começar
Você precisa de duas coisas:
- No Klang: ser administrador de um espaço de trabalho com Pro ou Enterprise
- No seu provedor: permissão para criar um aplicativo e configurar o provisionamento
Obter os valores no Klang
- No Klang, abra Configurações → Espaço de trabalho → Membros → Sincronização de membros
- No cartão Diretório SCIM, clique em Conectar
- Na caixa de diálogo que abrir, escolha a aba Outro serviço SCIM
- Clique em Salvar para criar a conexão e mostrar a URL e o token
Você recebe dois valores: uma URL base e um token Bearer. O token é mostrado apenas uma vez. Copie antes de fechar a caixa de diálogo.
Envie o token no cabeçalho Authorization de cada requisição, no formato Authorization: Bearer <token>. Não há outra credencial, nem cabeçalhos próprios a configurar.
Se Configurações de conexão aparecer, mantenha Criar uma nova conexão para uma nova configuração. Para reutilizar uma conexão, selecione um espaço de trabalho que você administra e clique em Salvar. Não é necessário um novo token nem configurar o provedor novamente.
Para consultar as instruções novamente, abra Mais opções (⋮) no cartão da conexão e selecione Ver configuração. A URL e as instruções do provedor continuam disponíveis, mas o token salvo não pode ser mostrado novamente. Fechar fecha o guia sem alterar a conexão.
O que o Klang suporta
| Endereço | Métodos |
|---|---|
/ServiceProviderConfig, /ResourceTypes, /Schemas | GET |
/Users | GET, POST |
/Users/{id} | GET, PUT, PATCH, DELETE |
/Groups | GET, POST |
/Groups/{id} | GET, PUT, PATCH, DELETE |
PATCH é suportado nos dois recursos, inclusive na forma sem caminho que alguns provedores enviam. A participação em grupos pode chegar como operações PATCH ou como um PUT completo de substituição. GET /ServiceProviderConfig anuncia as mesmas coisas, então um provedor que o leia antes de se configurar encontra tudo ali.
Como o Klang faz a correspondência de pessoas e grupos
- Os usuários são correspondidos por
userName, que o Klang espera ser o endereço de e-mail da pessoa - Os grupos são correspondidos por
displayName, ou porexternalIdquando seu provedor envia um - Seu provedor precisa suportar o filtro
userName eq "...", porque é assim que ele descobre se alguém já existe antes de criar a pessoa
Duas coisas que o Klang de propósito não faz
O conteúdo é mantido. DELETE /Users/{id} ou definir active como false remove o acesso sincronizado da pessoa. O conteúdo dela não é excluído.
As pessoas não podem ser listadas. GET /Users sem filtro responde com um resultado vazio em vez de todo o seu quadro de pessoal. O Klang não é a fonte da verdade do seu diretório e por isso não devolve a lista. As leituras com filtro funcionam normalmente, e é tudo o que um provedor precisa para provisionar. Já GET /Groups lista, porque é assim que os provedores fazem a correspondência entre um grupo que vão enviar e um que já existe.
Opcional: Escolher quais grupos são enviados
Você pode pular o provisionamento de grupos com Todos os usuários sincronizados. Para escolher grupos específicos no Klang, envie esses grupos e seus membros.
O Klang só conhece os grupos que seu provedor realmente envia. Como escolhê-los depende do provedor: o Entra chama isso de atribuir grupos ao aplicativo, o Okta chama de Push Groups. Seja qual for o nome, são esses os grupos entre os quais você poderá escolher depois no Klang.
Escolher os membros deste espaço de trabalho
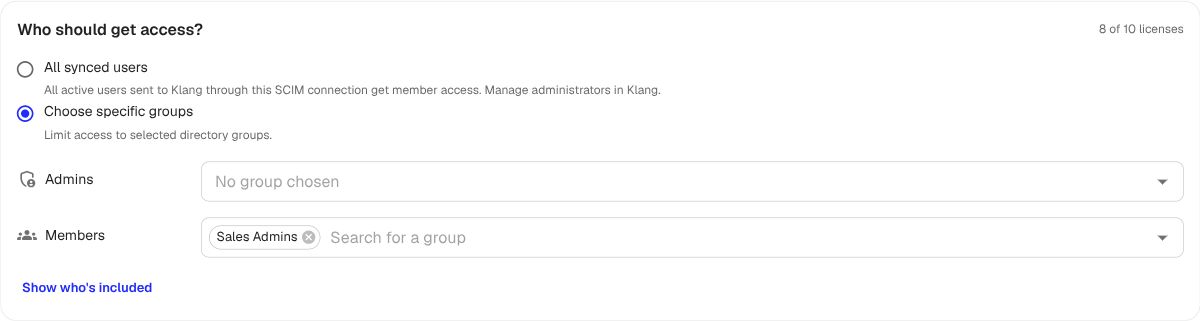
Todos os usuários sincronizados dá acesso de membro a todos os usuários ativos enviados por esta conexão. Gerencie os administradores no Klang. Seu provedor continua determinando quais usuários são enviados.
- De volta à Sincronização de membros, encontre Quem deve ter acesso?
- Escolha Todos os usuários sincronizados ou Escolher grupos específicos. Para grupos específicos, selecione quais atribuem o papel de Administrador ou Membro
- Clique em Ver quem está incluído para revisar as pessoas da sua seleção
- Revise as licenças adicionais necessárias e clique em Salvar
Os grupos podem se sobrepor; cada pessoa conta uma vez por espaço de trabalho. Ninguém recebe acesso de uma conexão nova até você salvar uma seleção.
O que acontece a partir de agora
- Os usuários ativos incluídos na seleção salva recebem acesso a este espaço de trabalho
- Os usuários desativados ou que deixam de fazer parte da seleção perdem o acesso sincronizado. Seu conteúdo é mantido
- Grupos de administradores podem promover membros. Administradores existentes mantêm a função ao passarem para um grupo de membros
- Quem nunca entrou no Klang recebe um convite por e-mail
O cartão da conexão no Klang mostra quando seu provedor chamou pela última vez. Se aparecer um nome de provedor, é o que o Klang reconheceu na requisição; caso contrário aparece só SCIM, o que é normal para provedores dos quais o Klang não tem logotipo.
Trocar o token
No cartão da conexão, abra Mais opções (⋮) e selecione Criar novo token. O antigo para de funcionar na hora, para todos os espaços de trabalho que compartilham a conexão. Cole o novo no seu provedor.
Desconectar
Clique em Mais opções (⋮) → Desconectar para parar a sincronização deste espaço de trabalho. Os membros existentes mantêm o acesso e passam a ser gerenciados manualmente; os convites pendentes da sincronização são cancelados. Outros espaços vinculados continuam sincronizando. Desconectar o último espaço também remove a conexão compartilhada e seu token.
Este artigo foi útil?
Seu feedback nos ajuda a melhorar a documentação.
Artigos sugeridos
Precisa de mais ajuda?
Nossa equipe de suporte está pronta para ajudar.