
Einen anderen SCIM-Dienst verbinden
Klang funktioniert mit jedem Anbieter, der SCIM 2.0 spricht, nicht nur mit Entra und Okta.
Verfügbar in den Tarifen Pro und Team.
Klangs Mitgliedersynchronisierung ist schlichtes SCIM 2.0. Microsoft Entra und Okta haben eigene Anleitungen, weil ihre Konsolen sich unterscheiden, doch nichts in Klang ist auf einen von beiden zugeschnitten. Jeder Anbieter, der SCIM 2.0 an eine Basis-URL mit einem Bearer-Token senden kann, funktioniert, darunter OneLogin, JumpCloud, Ping und eigene Skripte.
Dieser Artikel ist die Referenz für alles Übrige. Wenn du Entra oder Okta nutzt, folge stattdessen jenen Anleitungen.
Bevor du beginnst
Du brauchst zwei Dinge:
- In Klang: Administrator in einem Arbeitsbereich mit Pro oder Enterprise
- Bei deinem Anbieter: die Berechtigung, eine Anwendung anzulegen und die Bereitstellung zu konfigurieren
Die Werte aus Klang holen
- Öffne in Klang Einstellungen → Arbeitsbereich → Mitglieder → Mitgliedersynchronisierung
- Klicke auf der Karte SCIM-Verzeichnis auf Verbinden
- Wähle im Dialog den Reiter Anderer SCIM-Dienst
- Klicke auf Speichern, um die Verbindung anzulegen und URL und Token anzuzeigen
Du erhältst zwei Werte: eine Basis-URL und ein Bearer-Token. Das Token wird nur einmal angezeigt. Kopiere es, bevor du den Dialog schließt.
Sende das Token im Authorization-Header jeder Anfrage, in der Form Authorization: Bearer <token>. Weitere Anmeldedaten gibt es nicht, und es sind keine eigenen Header zu setzen.
Wenn Verbindungseinstellungen angezeigt werden, lasse für eine neue Einrichtung Neue Verbindung erstellen ausgewählt. Um eine Verbindung wiederzuverwenden, wähle stattdessen einen von dir verwalteten Arbeitsbereich und klicke auf Speichern. Ein neues Token oder eine erneute Einrichtung beim Anbieter ist nicht nötig.
Um die Anleitung erneut zu lesen, öffne Weitere Optionen (⋮) auf der Verbindungskarte und wähle Einrichtung anzeigen. Die URL und die Anleitung für den Anbieter bleiben verfügbar. Das gespeicherte Token kann nicht erneut angezeigt werden. Schließen schließt die Anleitung, ohne die Verbindung zu ändern.
Was Klang unterstützt
| Adresse | Methoden |
|---|---|
/ServiceProviderConfig, /ResourceTypes, /Schemas | GET |
/Users | GET, POST |
/Users/{id} | GET, PUT, PATCH, DELETE |
/Groups | GET, POST |
/Groups/{id} | GET, PUT, PATCH, DELETE |
PATCH wird für beide Ressourcen unterstützt, auch in der pfadlosen Form, die manche Anbieter senden. Gruppenmitgliedschaft kann entweder als PATCH-Operationen oder als vollständiges PUT ankommen. GET /ServiceProviderConfig beschreibt dasselbe, ein Anbieter, der es vor der Konfiguration liest, findet es also dort.
Wie Klang Personen und Gruppen zuordnet
- Benutzer werden über
userNamezugeordnet, das Klang als E-Mail-Adresse der Person erwartet - Gruppen werden über
displayNamezugeordnet, oder überexternalId, wenn dein Anbieter eine sendet - Dein Anbieter muss den Filter
userName eq "..."unterstützen, denn so stellt er fest, ob jemand schon existiert, bevor er die Person anlegt
Zwei Dinge, die Klang bewusst nicht tut
Inhalte bleiben erhalten. DELETE /Users/{id} oder active mit dem Wert false entfernt den synchronisierten Zugriff der Person. Ihre Inhalte werden nicht gelöscht.
Personen lassen sich nicht auflisten. GET /Users ohne Filter antwortet mit einem leeren Ergebnis statt mit deiner gesamten Belegschaft. Klang ist nicht die maßgebliche Quelle deines Verzeichnisses und gibt die Liste deshalb nicht zurück. Gefilterte Anfragen funktionieren normal, und mehr braucht ein Anbieter zum Bereitstellen nicht. GET /Groups listet dagegen, denn so gleichen Anbieter eine Gruppe, die sie senden wollen, mit einer bereits vorhandenen ab.
Optional: Auswählen, welche Gruppen gesendet werden
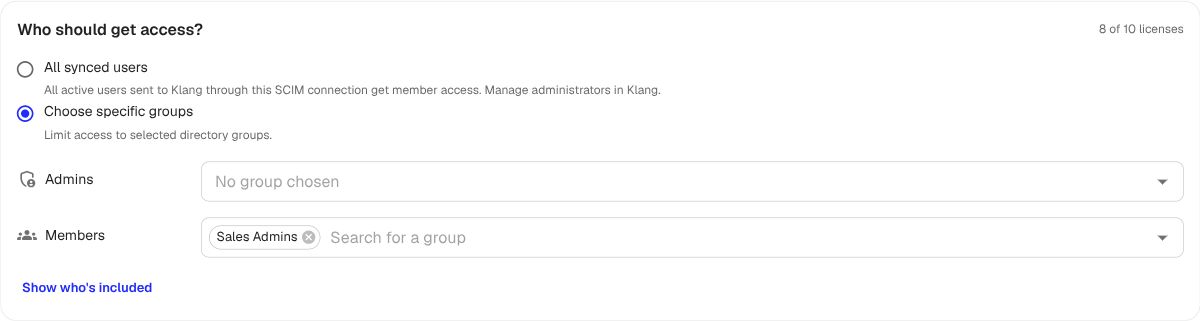
Mit Alle synchronisierten Benutzer kannst du die Gruppenbereitstellung überspringen. Um bestimmte Gruppen in Klang auszuwählen, übertrage diese Gruppen und ihre Mitgliedschaften.
Klang kennt nur die Gruppen, die dein Anbieter tatsächlich sendet. Wie du sie auswählst, hängt vom Anbieter ab: Entra nennt es das Zuweisen von Gruppen zur Anwendung, Okta nennt es Push Groups. Wie es auch heißt, es sind genau die Gruppen, unter denen du danach in Klang wählen kannst.
Mitglieder für diesen Arbeitsbereich auswählen
Alle synchronisierten Benutzer gewährt allen aktiven Benutzern, die über diese Verbindung übertragen werden, Mitgliedszugriff. Verwalte Administratoren in Klang. Dein Anbieter bestimmt weiterhin, welche Benutzer übertragen werden.
- Suche zurück in der Mitgliedersynchronisierung den Abschnitt Wer soll Zugriff erhalten?
- Wähle Alle synchronisierten Benutzer oder Bestimmte Gruppen auswählen. Wähle bei bestimmten Gruppen, welche die Rolle Administrator oder Mitglied vergeben
- Klicke auf Anzeigen, wer dabei ist, um die Personen deiner Auswahl zu prüfen
- Sieh die zusätzlich nötigen Lizenzen durch und klicke auf Speichern
Gruppen dürfen sich überschneiden; jede Person zählt einmal pro Arbeitsbereich. Aus einer neuen Verbindung erhält niemand Zugriff, bevor du eine Auswahl gespeichert hast.
Was von jetzt an passiert
- Aktive Benutzer in deiner gespeicherten Auswahl erhalten Zugriff auf diesen Arbeitsbereich
- Benutzer, die deaktiviert werden oder nicht mehr zur Auswahl gehören, verlieren ihren synchronisierten Zugriff. Ihre Inhalte bleiben erhalten
- Administratorgruppen können Mitglieder befördern. Bestehende Administratoren behalten ihre Rolle, wenn sie in eine Mitgliedergruppe wechseln
- Wer sich noch nie in Klang angemeldet hat, bekommt eine Einladung per E-Mail
Die Verbindungskarte in Klang zeigt, wann dein Anbieter zuletzt angefragt hat. Steht dort ein Anbietername, ist das der, den Klang an der Anfrage erkannt hat; sonst steht dort nur SCIM, was bei Anbietern ohne hinterlegtes Logo normal ist.
Token wechseln
Öffne Weitere Optionen (⋮) auf der Verbindungskarte und wähle Neues Token erstellen. Das alte funktioniert sofort nicht mehr, für alle Arbeitsbereiche, die sich die Verbindung teilen. Füge das neue bei deinem Anbieter ein.
Verbindung trennen
Klicke auf Weitere Optionen (⋮) → Verbindung trennen, um die Synchronisierung dieses Arbeitsbereichs zu beenden. Bestehende Mitglieder behalten ihren Zugriff und werden manuell verwaltet; ausstehende Einladungen aus der Mitgliedersynchronisierung werden storniert. Andere verbundene Arbeitsbereiche synchronisieren weiter. Wird der letzte Arbeitsbereich getrennt, werden auch die geteilte Verbindung und ihr Token entfernt.
War dieser Artikel hilfreich?
Dein Feedback hilft uns, unsere Dokumentation zu verbessern.
Empfohlene Artikel
Brauchst du weitere Hilfe?
Unser Support hilft dir gerne weiter.