
SSO:n käyttöönotto SAML- tai OpenID Connect -yhteydellä
Anna jäsenten kirjautua työtilaan oman identiteetintarjoajanne kautta.
Kertakirjautumisen (SSO) avulla jäsenet kirjautuvat Klangiin oman identiteetintarjoajanne kautta sähköpostin kertakoodin, Googlen tai Microsoftin sijaan. Klang tukee SAML 2.0- ja OpenID Connect -protokollia.
Sinun on oltava työtilan ylläpitäjä, ja Klangin on ensin otettava SSO-asetukset käyttöön työtilassanne. Ota yhteyttä Klangiin, jos et näe alla kuvattua osiota.
Lisää yhteys
Avaa Asetukset → Työtila → Tietoturva ja etsi kohta Kertakirjautuminen (SSO).
- Valitse Lisää SSO-yhteys
- Anna Nimi. Nimi näkyy jäsenille kirjautumispainikkeessa
- Valitse Protokolla, joko SAML 2.0 tai OpenID Connect
- Kopioi Klangin näyttämät osoitteet identiteetintarjoajallenne
- Täytä tarjoajan tiedot niiden alla oleviin kenttiin
- Valitse kohdassa Työtilat, mitä työtiloja yhteys koskee
- Valitse Tallenna
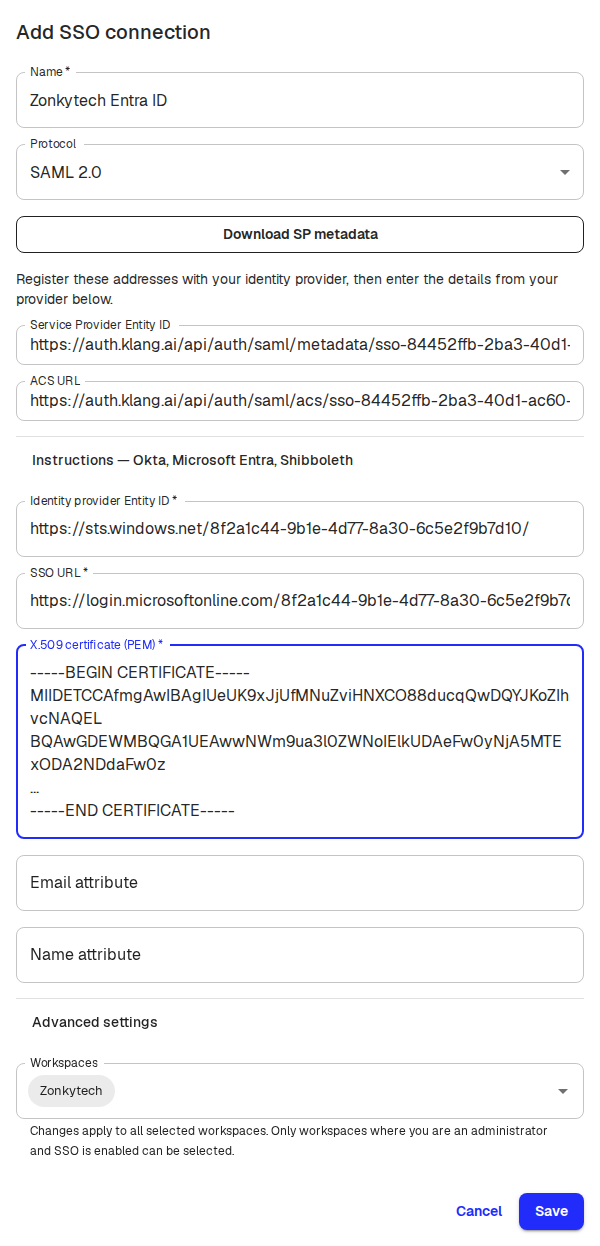
Klang varaa osoitteet heti, kun avaat valintaikkunan, joten voit rekisteröidä ne tarjoajalle ennen kuin olet valmis. Varaus on voimassa tunnin. Mitään ei luoda ennen kuin valitset Tallenna, ja Peruuta jättää asetukset ennalleen.
Mitä identiteetintarjoaja tarvitsee
SAML-yhteydessä rekisteröit arvot Service Provider Entity ID ja ACS URL. Valitse Lataa SP-metatiedot, jos tarjoaja haluaa mieluummin metatietotiedoston. Määritä tarjoaja lähettämään allekirjoitettu assertio, pysyvä NameID ja käyttäjän todellinen sähköpostiosoite. Kohdassa Lisäasetukset voit ottaa käyttöön allekirjoitetut tunnistautumispyynnöt ja salatut assertiot, valita NameID-muodon ja lisätä toisen varmenteen tarjoajan varmenteenvaihdon ajaksi. Salattujen assertioiden on käytettävä RSA-OAEP-avaimensiirtoa MGF1:llä ja SHA-1:llä (XML Encryption 1.0 -profiili). XML Encryption 1.1:n RSA-OAEP-profiilia ei tueta, ja kirjautuminen epäonnistuu sillä.
OpenID Connect -yhteydessä rekisteröit Klangin näyttämän Redirect URI -osoitteen ja täytät sitten tarjoajan issuer-osoitteen, asiakastunnuksen ja asiakassalaisuuden.
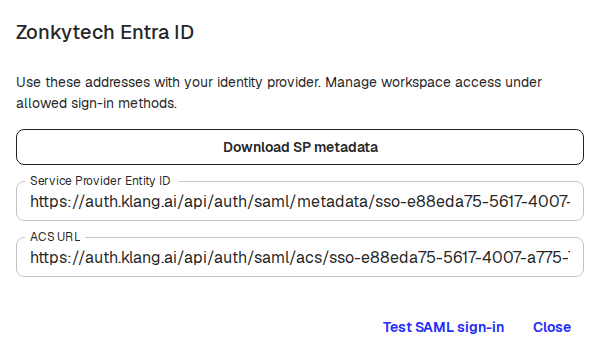
Voit avata osoitteet milloin tahansa uudelleen kohdasta Yhteyden tiedot.
Testaa ennen käyttöönottoa
Valitse SAML-yhteydelle Testaa SAML-kirjautuminen kohdassa Yhteyden tiedot. Testi tarkistaa koko vaihdon tarjoajan kanssa luomatta tiliä tai muuttamatta kenenkään kirjautumistapaa, joten sen voi ajaa turvallisesti ennen kuin jäsenet ovat siitä riippuvaisia.
Ota yhteys jäsenten käyttöön
Yhteyden tallentaminen ei siirrä ketään automaattisesti. Siirry kohtaan Sallitut kirjautumistavat, valitse yhteys ja napsauta Tallenna.
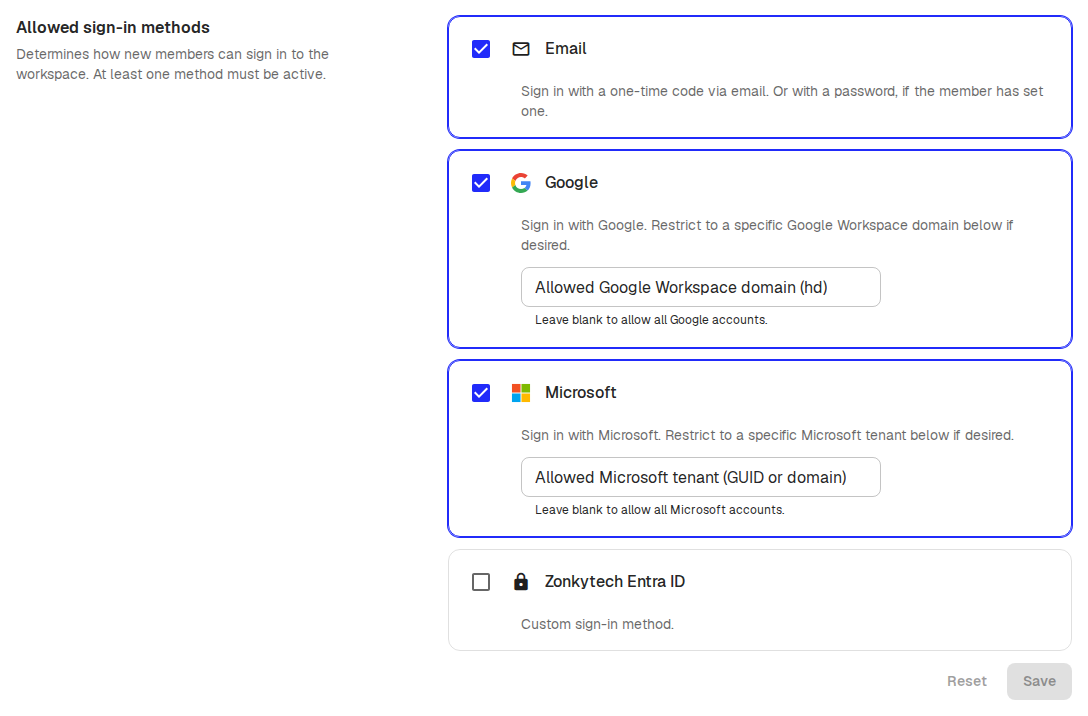
Uudet jäsenet tarvitsevat edelleen kutsun työtilaan. Klang ei luo tilejä hakemistostanne automaattisesti, eikä kirjautuminen tarjoajanne kautta vahvista jäsenen sähköpostiosoitetta kyseisen työtilan ulkopuolella. Nykyiset jäsenet säilyttävät kirjautumistapansa, kunnes vaihtavat sen itse omissa kirjautumisasetuksissaan.
Hyvä tietää
- Kirjautumistapojen muuttaminen ei kirjaa nykyisiä jäseniä ulos
- Aloita kirjautuminen Klangista. Klangin avaamista tarjoajan kuvakkeesta ei tueta
- Single Logout -toimintoa ja jäsenten automaattista luontia ei tueta
- Kun haluat irrottaa työtilan, poista yhteys ensin kyseisen työtilan sallituista kirjautumistavoista
Oliko tästä artikkelista apua?
Palautteesi auttaa meitä parantamaan ohjeita.
Suositellut artikkelit
Tarvitsetko lisäapua?
Tukitiimimme auttaa sinua.