
Koble til Okta
Synkroniser katalogen og velg hvem som får tilgang til hvert arbeidsområde.
Tilgjengelig på Pro- og Team-planen.
Koble til Okta-katalogen for å synkronisere medlemmer til Klang. Velg alle synkroniserte brukere eller begrens tilgangen til bestemte grupper.
Klang kan synkronisere fra Microsoft Entra, Google Workspace eller en annen SCIM-tjeneste i stedet. Hvert arbeidsområde bruker én leverandør om gangen. En Okta-tilkobling kan deles av flere arbeidsområder.
Før dere begynner
Dere trenger to ting:
- I Klang: administrator på et arbeidsområde med Pro eller Enterprise
- I Okta: tillatelse til å legge til en applikasjon og konfigurere etablering
Grupper er valgfrie. Planlegg grupper hvis ulike personer skal ha ulik tilgang eller ulike roller.
Hent verdiene fra Klang
- Åpne Innstillinger → Arbeidsområde → Medlemmer → Medlemssynkronisering i Klang
- Klikk på Koble til på kortet SCIM-katalog
- Velg fanen Okta i dialogen som åpnes
- Klikk på Lagre for å opprette tilkoblingen og vise URL og token
Klang viser en base-URL og et token, sammen med trinnene dere skal følge i Okta.
Tokenet vises bare én gang. Kopier det før dere lukker dialogen. Mister dere det, klikker dere Lag nytt token, men det gamle slutter da å virke umiddelbart.
Hvis Tilkoblingsinnstillinger vises, behold Opprett en ny tilkobling for et nytt oppsett. For å gjenbruke en tilkobling velger dere i stedet et arbeidsområde dere administrerer, og klikker på Lagre. Dere trenger ikke et nytt token eller nytt oppsett hos leverandøren.
For å lese oppsettet igjen åpner dere Flere alternativer (⋮) på tilkoblingskortet og velger Vis oppsett. URL-en og leverandørens veiledning er fortsatt tilgjengelige, men det lagrede tokenet kan ikke vises igjen. Lukk lukker veiledningen uten å endre tilkoblingen.
Legg til applikasjonen i Okta
- Gå til Applications i Oktas administrasjonskonsoll
- Klikk Browse App Catalog
- Søk etter SCIM 2.0 Test App (OAuth Bearer Token) og klikk Add integration
- Kall den
Klang, og klikk deretter Next og Done
Til tross for navnet er dette Oktas generelle SCIM-kobling. Det er slik man kobler til en applikasjon som ikke finnes i Okta Integration Network, og det er den samme koblingen mange leverandører viser til.
Lim inn verdiene i Okta
- Åpne Provisioning i Klang-applikasjonen
- Velg Integration i venstre kolonne og klikk Edit
- Kryss av for Enable API integration
- Lim inn base-URL-en fra Klang i SCIM 2.0 Base Url
- Lim inn tokenet fra Klang i OAuth Bearer Token
- Klikk Test API Credentials. Okta skal svare at applikasjonen “was verified successfully”
- Klikk Save
Hvis testen mislykkes: kontroller at dere kopierte hele tokenet, og at base-URL-en ikke har skråstrek på slutten.
Slå på det Klang trenger
Dette trinnet blir ofte hoppet over, og da slutter alt etterpå å virke uten at noe vises.
- Fortsatt under Provisioning, velg To App i venstre kolonne og klikk Edit
- Slå på Create Users, Update User Attributes og Deactivate Users
- La Sync Password være av. Klang logger aldri noen inn med et passord fra Okta
- Klikk Save
Gjør endringene inne i Edit-skjemaet. De samme valgene vises også skrivebeskyttet over det, og å krysse av der gjør ingenting.
Uten Create Users leter Okta bare etter personer som allerede finnes i Klang, og oppretter aldri noen. Hver tildeling mislykkes da med Automatic provisioning of user ... failed: Matching user not found.
Tildel personene
- Åpne fanen Assignments
- Klikk Assign, deretter Assign to People eller Assign to Groups
- Velg hvem som skal etableres, og klikk Save and Go Back, deretter Done
Å tildele noen oppretter personen i Klang. Det gir ennå ikke tilgang til et arbeidsområde; det er siste trinn nedenfor.
Valgfritt: Send gruppene deres
Dere kan hoppe over gruppeprovisjonering med Alle synkroniserte brukere. For å velge bestemte grupper i Klang må dere sende gruppene og medlemskapene deres.
Okta sender gruppenavn separat fra personer, så dette trinnet er det som gjør at gruppene deres dukker opp i Klang.
Hvis dere tildeler applikasjonen via en gruppe, må dere bruke en annen gruppe til Push Groups.
- Åpne fanen Push Groups
- Klikk Push Groups → Find groups by name
- Skriv gruppenavnet og velg det i listen
- La Push group memberships immediately være avkrysset
- Okta sier Match found hvis en gruppe med samme navn allerede finnes i Klang, og da velger dere Link Group. Ellers tilbys Create Group
- Klikk Save
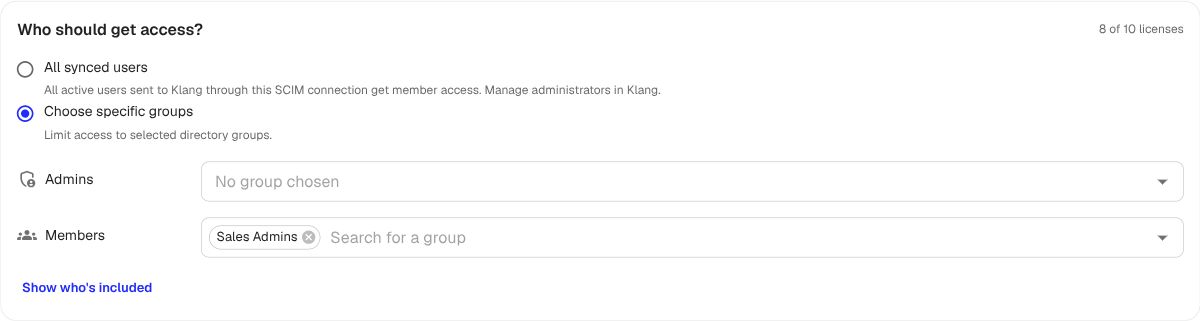
Velg hvem som skal ha tilgang
Alle synkroniserte brukere gir medlemstilgang til alle aktive brukere som sendes via denne tilkoblingen. Administratorer administreres i Klang. Leverandøren bestemmer fortsatt hvilke brukere som sendes.
- Tilbake i Medlemssynkronisering, finn Hvem skal få tilgang?
- Velg Alle synkroniserte brukere eller Velg bestemte grupper. For bestemte grupper velger dere hvilke som skal gi rollen Administrator eller Medlem
- Klikk Vis hvem som er med for å gå gjennom personene i utvalget
- Se over lisensene det krever, og klikk Lagre
Grupper kan overlappe hverandre; hver person telles én gang per arbeidsområde. Ingen får tilgang fra en ny tilkobling før dere har lagret et utvalg.
Bruk tilkoblingen i et annet arbeidsområde
- Bytt til et annet arbeidsområde dere administrerer
- Åpne Innstillinger → Arbeidsområde → Medlemmer → Medlemssynkronisering
- Klikk på Koble til på kortet SCIM-katalog
- Velg arbeidsområdet hvis tilkobling dere vil gjenbruke
- Klikk på Lagre for å bruke tilkoblingen
- Velg hvem som skal få tilgang, og lagre utvalget
Dere må administrere begge arbeidsområdene når dere kobler dem sammen. Tilkoblingen deles, så Okta trenger bare å konfigureres én gang. Den samme gruppen kan gi ulike roller i ulike arbeidsområder.
Hva som skjer fra nå av
- Aktive brukere som er med i det lagrede utvalget, får tilgang til arbeidsområdet
- Brukere som deaktiveres eller ikke lenger er med i utvalget, mister den synkroniserte tilgangen. Innholdet deres beholdes
- Den som fjernes fra applikasjonen, eller deaktiveres i Okta, mister tilgangen på samme måte
- Administratorgrupper kan forfremme medlemmer. Eksisterende administratorer beholder rollen sin når de flyttes til en medlemsgruppe
- De som aldri har logget inn i Klang, får en invitasjon på e-post
Dere fortsetter å håndtere personer i Okta. Klang følger etter.
Bytte token
Åpne Flere alternativer (⋮) på tilkoblingskortet og velg Opprett ny token. Enhver administrator på et tilkoblet arbeidsområde kan gjøre det. Bekreftelsen navngir alle berørte arbeidsområder: det gamle tokenet slutter å virke for alle. Lim inn det nye i Oktas felt OAuth Bearer Token for å gjenoppta synkroniseringen.
Hvis noe ikke synkroniserer
- Test API Credentials under Provisioning → Integration sjekker tilkoblingen når som helst
- Okta viser feil per person på fanen Assignments. Klikk det røde ikonet ved siden av en person for å lese årsaken
Matching user not foundbetyr at Create Users er av. Se trinnet over- Fanen Import leser gruppene deres tilbake fra Klang, men ikke personene. Klang svarer med et tomt resultat på en forespørsel om hele brukerlisten, med vilje, fordi Klang ikke er fasit for katalogen deres. Det er push som gjelder
Koble fra
Klikk Flere alternativer (⋮) → Koble fra for å slutte å synkronisere dette arbeidsområdet. Eksisterende medlemmer beholder tilgangen og håndteres manuelt; invitasjoner fra medlemssynkroniseringen som venter på svar, avbrytes. Andre tilkoblede arbeidsområder fortsetter å synkronisere. Kobler dere fra det siste arbeidsområdet, fjernes også den delte tilkoblingen og tokenet.
Var denne artikkelen nyttig?
Din tilbakemelding hjelper oss med å forbedre dokumentasjonen vår.
Foreslåtte artikler
Trenger du mer hjelp?
Vårt supportteam er her for å hjelpe deg.