
Okta ディレクトリを接続して、メンバーを Klang に同期します。同期されたすべてのユーザーを選ぶか、特定のグループにアクセスを制限できます。
Klang は Microsoft Entra、Google Workspace、その他の SCIM サービスから同期することもできます。各ワークスペースが利用できるプロバイダーは同時に1つです。1つの Okta 接続は複数のワークスペースで共有できます。
始める前に
2つのものが必要です。
- Klang 側: Pro または Enterprise のワークスペースの管理者であること
- Okta 側: アプリケーションを追加し、プロビジョニングを設定する権限
グループは任意です。ユーザーごとに異なるアクセス権や役割を設定する場合は、グループを用意してください。
Klang で値を取得する
- Klang で 設定 → ワークスペース → メンバー → メンバー同期 を開きます
- SCIM ディレクトリ のカードで 接続 をクリックします
- 開いたダイアログで Okta タブを選びます
- 保存 をクリックして接続を作成し、URL とトークンを表示します
Klang がベース URL とトークン、そして Okta で行う手順を表示します。
トークンが表示されるのは 1回だけ です。ダイアログを閉じる前にコピーしてください。紛失した場合は 新しいトークンを作成 をクリックしますが、古いトークンはその時点で使えなくなります。
接続設定 が表示される場合、新規設定では 新しい接続を作成 を選択したままにします。既存の接続を使う場合は、管理しているワークスペースを選び、保存 をクリックします。新しいトークンやプロバイダー側の再設定は不要です。
設定手順を再確認するには、接続カードの その他のオプション(⋮)を開き、設定を表示 を選びます。URL とプロバイダーの手順は確認できますが、保存済みのトークンは再表示できません。閉じる は接続を変更せずにガイドを閉じます。
Okta でアプリケーションを追加する
- Okta 管理コンソールで Applications を開きます
- Browse App Catalog をクリックします
- SCIM 2.0 Test App (OAuth Bearer Token) を検索し、Add integration をクリックします
- 名前を
Klangにして、Next、Done の順にクリックします
名前に反して、これは Okta の汎用 SCIM コネクタです。Okta Integration Network にないアプリケーションを接続する方法であり、多くのベンダーが案内しているのと同じコネクタです。
Okta に値を貼り付ける
- Klang アプリケーションで Provisioning を開きます
- 左の列で Integration を選び、Edit をクリックします
- Enable API integration にチェックを入れます
- Klang のベース URL を SCIM 2.0 Base Url に貼り付けます
- Klang のトークンを OAuth Bearer Token に貼り付けます
- Test API Credentials をクリックします。Okta が “was verified successfully” と応答するはずです
- Save をクリックします
テストが失敗する場合は、トークンを全部コピーしたか、ベース URL の末尾にスラッシュが付いていないかを確認してください。
Klang に必要な操作を有効にする
見落としやすい手順です。これを飛ばすと、以降の処理が何も表示されないまま失敗します。
- Provisioning のまま、左の列で To App を選び、Edit をクリックします
- Create Users、Update User Attributes、Deactivate Users を有効にします
- Sync Password はオフのままにします。Klang が Okta のパスワードでサインインさせることはありません
- Save をクリックします
変更は Edit フォームの中で行ってください。同じ項目が上に読み取り専用でも表示されますが、そちらにチェックを入れても何も起きません。
Create Users がないと、Okta は Klang に既にいる人を探すだけで、誰も作成しません。その場合、割り当てはすべて Automatic provisioning of user ... failed: Matching user not found で失敗します。
ユーザーを割り当てる
- Assignments タブを開きます
- Assign をクリックし、Assign to People または Assign to Groups を選びます
- プロビジョニングする対象を選び、Save and Go Back、Done の順にクリックします
割り当てると、その人が Klang に作成されます。ただしまだワークスペースへのアクセス権は付きません。それは下の最後の手順です。
任意:グループを送信する
同期されたすべてのユーザー を使う場合は、グループのプロビジョニングを省略できます。Klang で特定のグループを選ぶには、グループとそのメンバー情報を送信してください。
Okta はグループ名を人とは別に送信するため、この手順によってグループが Klang に表示されます。
グループを通じてアプリケーションを割り当てる場合は、Push Groups には別のグループを使ってください。
- Push Groups タブを開きます
- Push Groups → Find groups by name をクリックします
- グループ名を入力し、一覧から選びます
- Push group memberships immediately はチェックを入れたままにします
- 同名のグループが Klang に既にある場合、Okta は Match found と表示します。その場合は Link Group を選びます。ない場合は Create Group が提示されます
- Save をクリックします
このワークスペースのメンバーを選ぶ
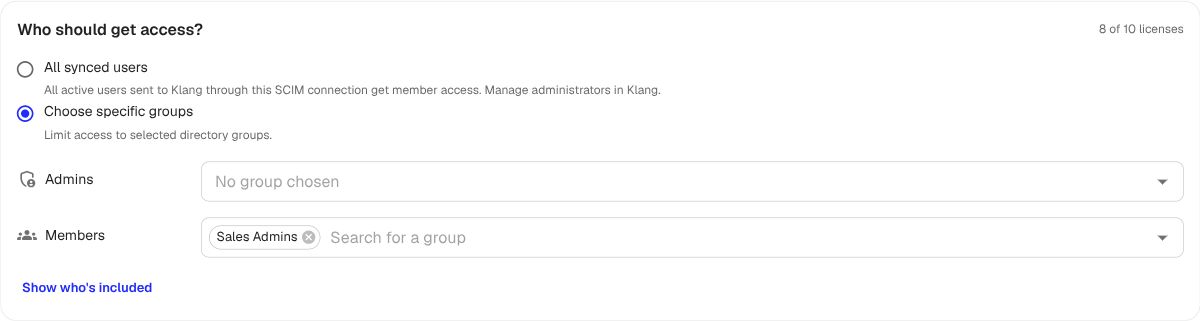
同期されたすべてのユーザー は、この接続から送信されたアクティブなユーザー全員にメンバー権限を付与します。管理者は Klang で管理してください。送信するユーザーは引き続きプロバイダー側で決まります。
- メンバー同期 に戻り、アクセスを許可するユーザー を探します
- 同期されたすべてのユーザー または 特定のグループを選択 を選びます。特定のグループを選ぶ場合は、管理者 または メンバー の役割を与えるグループを指定します
- 対象ユーザーを表示 をクリックして、選択に含まれる人を確認します
- 追加で必要になるライセンスを確認し、保存 をクリックします
グループは重なっていても構いません。1人はワークスペースごとに1回だけ数えられます。新しい接続からは、選択を保存するまで誰にもアクセス権は付きません。
別のワークスペースで同じ接続を使う
- 自分が管理する別のワークスペースに切り替えます
- 設定 → ワークスペース → メンバー → メンバー同期 を開きます
- SCIM ディレクトリ のカードで 接続 をクリックします
- 接続を再利用したいワークスペースを選びます
- 保存 をクリックして、この接続を使用します
- アクセスを許可するユーザーを選び、選択内容を保存します
ワークスペース同士をつなぐには、両方の管理者である必要があります。接続は共有されるため、Okta の設定は一度だけで済みます。同じグループがワークスペースごとに異なる役割を与えることもできます。
これ以降の動き
- 保存した選択内容に含まれるアクティブなユーザーが、このワークスペースにアクセスできます
- 無効化されたユーザーや選択対象から外れたユーザーは、同期によるアクセス権を失います。コンテンツは保持されます
- アプリケーションから外された人、または Okta で無効化された人も同じようにアクセス権を失います
- 管理者グループはメンバーを昇格できます。既存の管理者はメンバーグループに移動しても役割を保ちます
- Klang にサインインしたことがない人にはメールで招待が届きます
引き続き Okta で人を管理してください。Klang が追随します。
トークンを入れ替える
接続カードの その他のオプション(⋮)を開き、新しいトークンを作成 を選びます。接続されたワークスペースの管理者であれば誰でも実行できます。確認画面には影響を受けるすべてのワークスペースが表示されます。古いトークンはそのすべてで使えなくなります。同期を再開するには、新しいトークンを Okta の OAuth Bearer Token に貼り付けてください。
同期されないときは
- Provisioning → Integration の Test API Credentials で、いつでも接続を再確認できます
- Okta は Assignments タブに人ごとのエラーを表示します。赤いアイコンをクリックすると理由が読めます
Matching user not foundは Create Users がオフであることを意味します。上の手順を参照してください- Import タブは Klang からグループを読み戻せますが、人は読み戻せません。Klang はユーザー一覧全体の要求に対して意図的に空の結果を返します。Klang はディレクトリの正となる情報源ではないためです。使うべき方向はプッシュです
連携を解除する
その他のオプション (⋮) → 連携を解除 をクリックすると、このワークスペースの同期が止まります。既存のメンバーはアクセス権を保ち、手動管理に切り替わります。メンバー同期による返答待ちの招待は取り消されます。ほかの接続されたワークスペースは同期を続けます。最後のワークスペースを解除すると、共有接続とそのトークンも削除されます。
この記事は役に立ちましたか?
フィードバックはドキュメントの改善に役立てられます。
おすすめの記事
さらにサポートが必要ですか?
サポートチームがお手伝いします。