
その他の SCIM サービスを接続する
Klang は Entra や Okta に限らず、SCIM 2.0 に対応したどのプロバイダーでも使えます。
この機能はProプランとTeamプランで利用できます。
Klang のメンバー同期は、標準的な SCIM 2.0 です。Microsoft Entra と Okta には管理画面が異なるため個別のガイドがありますが、Klang 側にどちらか固有の作りはありません。ベース URL に Bearer トークンで SCIM 2.0 を送信できるプロバイダーであれば動作します。OneLogin、JumpCloud、Ping、独自スクリプトも含まれます。
この記事はそれ以外すべての参照先です。Entra や Okta をお使いの場合は、それぞれのガイドをご覧ください。
始める前に
2つのものが必要です。
- Klang 側: Pro または Enterprise のワークスペースの管理者であること
- プロバイダー側: アプリケーションを作成し、プロビジョニングを設定する権限
Klang で値を取得する
- Klang で 設定 → ワークスペース → メンバー → メンバー同期 を開きます
- SCIM ディレクトリ のカードで 接続 をクリックします
- 開いたダイアログで その他の SCIM サービス タブを選びます
- 保存 をクリックして接続を作成し、URL とトークンを表示します
ベース URL と Bearer トークンの2つが得られます。トークンが表示されるのは 1回だけ です。ダイアログを閉じる前にコピーしてください。
トークンは毎回のリクエストの Authorization ヘッダーに Authorization: Bearer <token> の形で送信します。ほかの認証情報はなく、独自に設定するヘッダーもありません。
接続設定 が表示される場合、新規設定では 新しい接続を作成 を選択したままにします。既存の接続を使う場合は、管理しているワークスペースを選び、保存 をクリックします。新しいトークンやプロバイダー側の再設定は不要です。
設定手順を再確認するには、接続カードの その他のオプション(⋮)を開き、設定を表示 を選びます。URL とプロバイダーの手順は確認できますが、保存済みのトークンは再表示できません。閉じる は接続を変更せずにガイドを閉じます。
Klang が対応している範囲
| アドレス | メソッド |
|---|---|
/ServiceProviderConfig, /ResourceTypes, /Schemas | GET |
/Users | GET, POST |
/Users/{id} | GET, PUT, PATCH, DELETE |
/Groups | GET, POST |
/Groups/{id} | GET, PUT, PATCH, DELETE |
PATCH は両方のリソースに対応しており、一部のプロバイダーが送るパスなしの形式も受け付けます。グループのメンバーシップは PATCH 操作としても、PUT による全置換としても受け取れます。GET /ServiceProviderConfig は同じ内容を告知するので、設定前にそれを読むプロバイダーはそこで確認できます。
Klang がユーザーとグループを照合する方法
- ユーザーは
userNameで照合します。Klang はこれをその人のメールアドレスとして扱います - グループは
displayNameで照合します。プロバイダーが送る場合はexternalIdでも照合します - プロバイダー側で
userName eq "..."フィルターに対応している必要があります。作成前に該当の人が既に存在するかを確認するのに使われるためです
Klang が意図的に行わない2つのこと
コンテンツは保持されます。 DELETE /Users/{id} または active を false にする操作で、同期によるアクセス権が削除されます。ユーザーのコンテンツは削除されません。
ユーザー一覧は取得できません。 フィルターなしの GET /Users は、全社員の一覧ではなく空の結果を返します。Klang はディレクトリの正となる情報源ではないため、一覧を返しません。フィルター付きの読み取りは通常どおり動作し、プロビジョニングにはそれで十分です。一方 GET /Groups は一覧を返します。送信しようとしているグループが既存のものと同じかどうかを、プロバイダーがこれで照合するためです。
任意:送信するグループを選ぶ
同期されたすべてのユーザー を使う場合は、グループのプロビジョニングを省略できます。Klang で特定のグループを選ぶには、グループとそのメンバー情報を送信してください。
Klang が把握するのは、プロバイダーが実際に送ったグループだけです。選び方はプロバイダーによります。Entra ではアプリケーションへのグループの割り当て、Okta では Push Groups と呼ばれます。名前が何であれ、送信したグループが、あとで Klang 側で選べるグループになります。
このワークスペースのメンバーを選ぶ
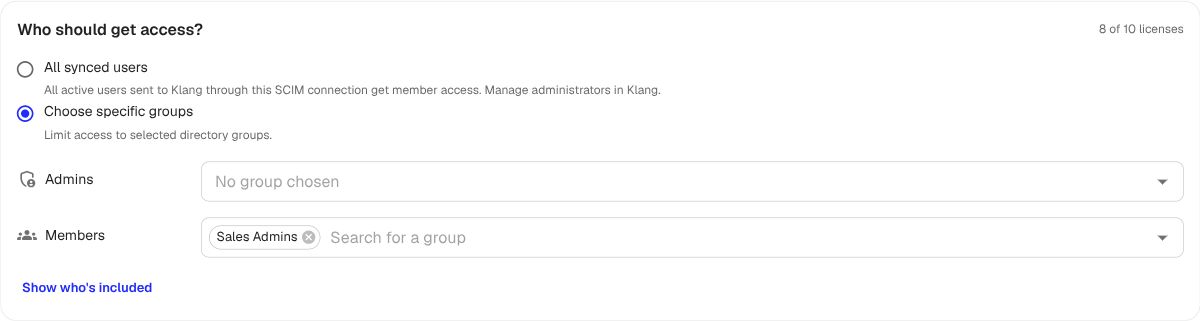
同期されたすべてのユーザー は、この接続から送信されたアクティブなユーザー全員にメンバー権限を付与します。管理者は Klang で管理してください。送信するユーザーは引き続きプロバイダー側で決まります。
- メンバー同期 に戻り、アクセスを許可するユーザー を探します
- 同期されたすべてのユーザー または 特定のグループを選択 を選びます。特定のグループを選ぶ場合は、管理者 または メンバー の役割を与えるグループを指定します
- 対象ユーザーを表示 をクリックして、選択に含まれる人を確認します
- 追加で必要になるライセンスを確認し、保存 をクリックします
グループは重なっていても構いません。1人はワークスペースごとに1回だけ数えられます。新しい接続からは、選択を保存するまで誰にもアクセス権は付きません。
これ以降の動き
- 保存した選択内容に含まれるアクティブなユーザーが、このワークスペースにアクセスできます
- 無効化されたユーザーや選択対象から外れたユーザーは、同期によるアクセス権を失います。コンテンツは保持されます
- 管理者グループはメンバーを昇格できます。既存の管理者はメンバーグループに移動しても役割を保ちます
- Klang にサインインしたことがない人にはメールで招待が届きます
Klang の接続カードには、プロバイダーから最後にリクエストが届いた時刻が表示されます。プロバイダー名が出ていれば、それは Klang がリクエストから認識したものです。出ていない場合は SCIM とだけ表示されますが、Klang がロゴを持たないプロバイダーでは通常の状態です。
トークンを入れ替える
接続カードの その他のオプション(⋮)を開き、新しいトークンを作成 を選びます。古いトークンは、その接続を共有するすべてのワークスペースで即座に使えなくなります。新しいトークンをプロバイダー側に貼り付けてください。
連携を解除する
その他のオプション (⋮) → 連携を解除 をクリックすると、このワークスペースの同期が止まります。既存のメンバーはアクセス権を保ち、手動管理に切り替わります。メンバー同期による返答待ちの招待は取り消されます。ほかの接続されたワークスペースは同期を続けます。最後のワークスペースを解除すると、共有接続とそのトークンも削除されます。
この記事は役に立ちましたか?
フィードバックはドキュメントの改善に役立てられます。
おすすめの記事
さらにサポートが必要ですか?
サポートチームがお手伝いします。