连接 Okta 目录,将成员同步到 Klang。你可以选择所有已同步用户,也可以只允许特定群组访问。
Klang 也可以从 Microsoft Entra、Google Workspace 或其他 SCIM 服务同步。每个工作空间一次只能使用一个身份提供商。一个 Okta 连接可以由多个工作空间共享。
开始之前
你需要:
- 在 Klang 中:Pro 或企业版工作空间的管理员身份
- 在 Okta 中:添加应用和配置预配的权限
群组是可选的。如果希望不同的人拥有不同的访问权限或角色,请提前规划好群组。
从 Klang 获取凭据
- 在 Klang 中,打开 设置 → 工作空间 → 成员 → 成员同步
- 在 SCIM 目录卡片上,点击连接
- 在打开的对话框中,选择 Okta 标签页
- 点击保存,创建连接并显示 URL 和令牌
Klang 会显示基础 URL 和令牌,以及在 Okta 中需要完成的步骤。
令牌只显示一次。请在关闭对话框之前复制。如果丢失了令牌,可以点击创建新令牌重新生成,但旧令牌会立即失效。
如果显示了连接设置,新建设置时请保持选中新建连接。如果要复用已有连接,请改为选择你管理的某个工作空间,然后点击保存。无需新令牌,也无需重新设置身份提供商。
之后如需查看设置,请打开连接卡片上的更多选项(⋮),然后选择显示设置。URL 和身份提供商的设置说明仍可查看,但已保存的令牌无法再次显示。点击关闭会关闭指南,不会更改连接。
在 Okta 中添加应用
- 在 Okta Admin Console 中,前往 Applications
- 点击 Browse App Catalog
- 搜索 SCIM 2.0 Test App (OAuth Bearer Token),然后点击 Add integration
- 将其命名为
Klang,然后点击 Next 和 Done
虽然名称如此,但这是 Okta 的通用 SCIM 连接器。不在 Okta Integration Network 中的应用都通过它连接,许多厂商的文档使用的也是这个连接器。
将凭据粘贴到 Okta
- 在 Klang 应用中,打开 Provisioning
- 在左侧栏中选择 Integration,然后点击 Edit
- 勾选 Enable API integration
- 将 Klang 的基础 URL 粘贴到 SCIM 2.0 Base Url
- 将 Klang 的令牌粘贴到 OAuth Bearer Token
- 点击 Test API Credentials。Okta 应提示应用“was verified successfully”
- 点击 Save
如果测试失败,请检查是否复制了完整的令牌,以及基础 URL 末尾是否没有斜杠。
开启 Klang 所需的操作
这是最容易遗漏的一步。如果跳过,之后的所有步骤都会悄无声息地失败。
- 仍在 Provisioning 下,在左侧栏中选择 To App,然后点击 Edit
- 开启 Create Users、Update User Attributes 和 Deactivate Users
- 保持 Sync Password 关闭。Klang 从不使用 Okta 中的密码让任何人登录
- 点击 Save
请在 Edit 表单中更改。上方也以只读方式显示了同样的选项,勾选那些选项没有任何作用。
如果不开启 Create Users,Okta 只会查找 Klang 中已存在的人员,不会创建任何人。之后每次分配都会失败,并显示 Automatic provisioning of user ... failed: Matching user not found。
分配人员
- 打开 Assignments 标签页
- 点击 Assign,然后选择 Assign to People 或 Assign to Groups
- 选择要预配的人员,点击 Save and Go Back,然后点击 Done
分配某人后,系统会在 Klang 中创建该用户,但此时还没有为其开通工作空间访问权限,这是下面的最后一步。
可选:推送群组
使用所有已同步用户时,可以跳过群组预配。如果要在 Klang 中选择特定群组,需要推送这些群组及其成员关系。
Okta 会将群组名称与人员分开发送,因此只有完成这一步,你的群组才会显示在 Klang 中。
如果你通过某个群组分配应用,请为 Push Groups 使用另一个群组。
- 打开 Push Groups 标签页
- 点击 Push Groups → Find groups by name
- 输入群组名称,并从列表中选择
- 保持勾选 Push group memberships immediately
- 如果 Klang 中已有同名群组,Okta 会显示 Match found,此时请选择 Link Group。否则,Okta 会提供 Create Group
- 点击 Save
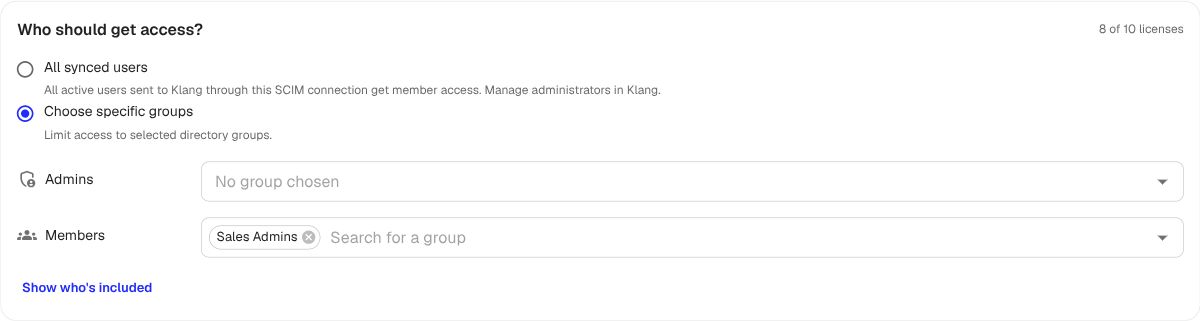
为此工作空间选择成员
所有已同步用户会为通过此连接发送的每个活跃用户开通成员访问权限。管理员在 Klang 中管理。发送哪些用户仍由身份提供商决定。
- 回到成员同步,找到谁应获得访问权限?
- 选择所有已同步用户或选择指定群组。如果选择指定群组,请选择哪些群组授予管理员或成员访问权限
- 点击查看包含哪些人,查看所选范围内的人员
- 查看是否需要额外席位,然后点击保存
群组可以重叠,每个人在每个工作空间中只计算一次。在你保存选择之前,任何人都无法通过新连接获得访问权限。
在其他工作空间中使用此连接
- 切换到你管理的另一个工作空间
- 打开设置 → 工作空间 → 成员 → 成员同步
- 在 SCIM 目录卡片上,点击连接
- 选择要复用其连接的工作空间
- 点击保存,使用此连接
- 选择哪些人可以访问,并保存选择
关联工作空间时,你需要同时是两个工作空间的管理员。连接是共享的,因此只需在 Okta 中配置一次。同一个群组可以在不同工作空间中授予不同的角色。
之后会发生什么
- 包含在已保存选择中的活跃用户可以访问此工作空间
- 已停用或不再包含在选择中的用户,将失去通过同步获得的访问权限,但其内容会保留
- 从应用中取消分配或在 Okta 中停用的人员,也会以同样方式失去访问权限
- 管理员群组可以将成员提升为管理员。现有管理员移到成员群组时,仍会保留管理员角色
- 从未登录过 Klang 的人员会收到邀请邮件
你继续在 Okta 中管理人员,Klang 会随之同步。
轮换令牌
在连接卡片上,打开更多选项(⋮),然后选择创建新令牌。任何已关联工作空间的管理员都可以执行此操作。确认对话框会列出所有受影响的工作空间:旧令牌将对所有这些工作空间失效。将新令牌粘贴到 Okta 的 OAuth Bearer Token 字段,即可恢复同步。
如果同步失败
- 随时可以在 Provisioning → Integration 下点击 Test API Credentials,重新检查连接
- Okta 会在 Assignments 标签页中显示每个用户的错误。点击人员旁边的红色图标即可查看原因
Matching user not found表示 Create Users 未开启,请参阅上面的步骤- Import 标签页会从 Klang 读取你的群组,但不会读取人员。Klang 会特意对完整用户列表请求返回空结果,因为 Klang 不是你目录的权威来源。请使用推送方向同步
断开连接
点击更多选项(⋮)→ 断开连接,停止同步此工作空间。现有成员会保留访问权限,并改为手动管理;待接受的同步邀请将取消。其他已关联的工作空间会继续同步。断开最后一个工作空间时,共享连接及其令牌也会一并删除。
这篇文章对你有帮助吗?
你的反馈可以帮助我们改进文档。
需要更多帮助?
我们的客服团队随时为你提供帮助。